

Pourquoi Corporify a choisi la norme ISO 27001 et Vinçotte
Corporify traite des données sociétaires sensibles et accorde donc, depuis ses débuts, une grande attention à la cybersécurité. Toutefois, lorsque l’entreprise a commencé à attirer de plus grands clients et à se développer à l’international, cela ne s’est plus toujours avéré suffisant. De plus en plus de clients demandaient explicitement une certification ISO 27001. Corporify a décidé de se lancer et a choisi Vinçotte comme organisme de certification. Environ un an s’est écoulé entre l’idée initiale et la certification. En interne, ce parcours a également permis de clarifier et de structurer davantage de nombreux processus.
Corporify développe des logiciels pour les entreprises qui présentent des structures sociétaires complexes. Il peut s’agir d’un groupe composé de dizaines, voire de centaines de sociétés, avec différents actionnaires et des changements réguliers. Ces informations sont souvent dispersées entre des documents, des feuilles de calcul et plusieurs systèmes. Corporify les rassemble sur une plateforme unique, à partir du registre numérique des actionnaires. Les clients peuvent ensuite gérer leurs données sociétaires, générer des documents et automatiser des processus.
« La cybersécurité a donc toujours fait partie de notre ADN », explique Andy Kellens, CTO de Corporify. « Notre architecture est secure by design, les données sont chiffrées et nous faisions déjà beaucoup en matière de protection de la vie privée et de secure coding. Il nous manquait seulement une certification indépendante. »
Une exigence de plus en plus fréquente #
« Au début, les clients nous accordaient le bénéfice du doute, même sans certificat », explique Olivier Van Borsel, CEO de Corporify. À l’époque, l’entreprise travaillait surtout pour des cabinets locaux d’avocats et d’experts-comptables, ainsi que pour des acteurs du private equity. La situation a changé à mesure que de plus grandes entreprises sont devenues clientes et que Corporify a commencé à se développer à l’international. Les questionnaires de sécurité sont devenus plus détaillés et la même question revenait de plus en plus souvent dans les appels d’offres : Are you ISO certified? La réponse était parfois même décisive. « Un client potentiel nous a dit très clairement qu’il ne pouvait pas s’engager tant que nous n’étions pas certifiés ISO », se souvient Van Borsel. « Pour un autre client, nous avons pu annoncer que nous avions obtenu le certificat le jour même. Le problème était alors immédiatement réglé. »
Pour une entreprise qui nourrit des ambitions internationales, la norme ISO 27001 présente un autre avantage majeur : elle est reconnue dans le monde entier. « En Belgique, vous pouvez encore expliquer qui vous êtes et comment vous travaillez. À l’étranger, Corporify n’est pas nécessairement connu », indique Van Borsel. « Le certificat nous permet de démontrer que notre approche a été évaluée de manière indépendante. Nous constatons également que certaines étapes auprès des départements IT ou compliance de nos clients avancent ainsi plus rapidement. »
Toute l’organisation doit être impliquée #
Sur le plan technique, Corporify avait déjà mis en place de nombreuses mesures de sécurité. Lors de la préparation à la certification ISO 27001, il est apparu clairement que le reste de l’organisation devait également être impliqué. Quels sont les risques, qui est responsable de quoi, et quelles règles et procédures sont nécessaires pour gérer les informations en toute sécurité ? « C’est un point essentiel », ajoute Patrick Coomans, Global Product Owner Cybersecurity chez Vinçotte. « Vous pouvez mettre en place de nombreuses mesures techniques, mais la sécurité de l’information doit être portée par l’ensemble de l’organisation. Chacun doit connaître les risques, les règles applicables et la manière de les respecter systématiquement. » Pour Corporify, ce fut l’une des principales prises de conscience. Durant la préparation, l’entreprise a été accompagnée par Spinae, une société de conseil gantoise qui aide les organisations en matière de cybersécurité et de compliance. Ensemble, ils ont analysé ce que Corporify faisait déjà, ce qui devait être mieux documenté et les étapes encore nécessaires.
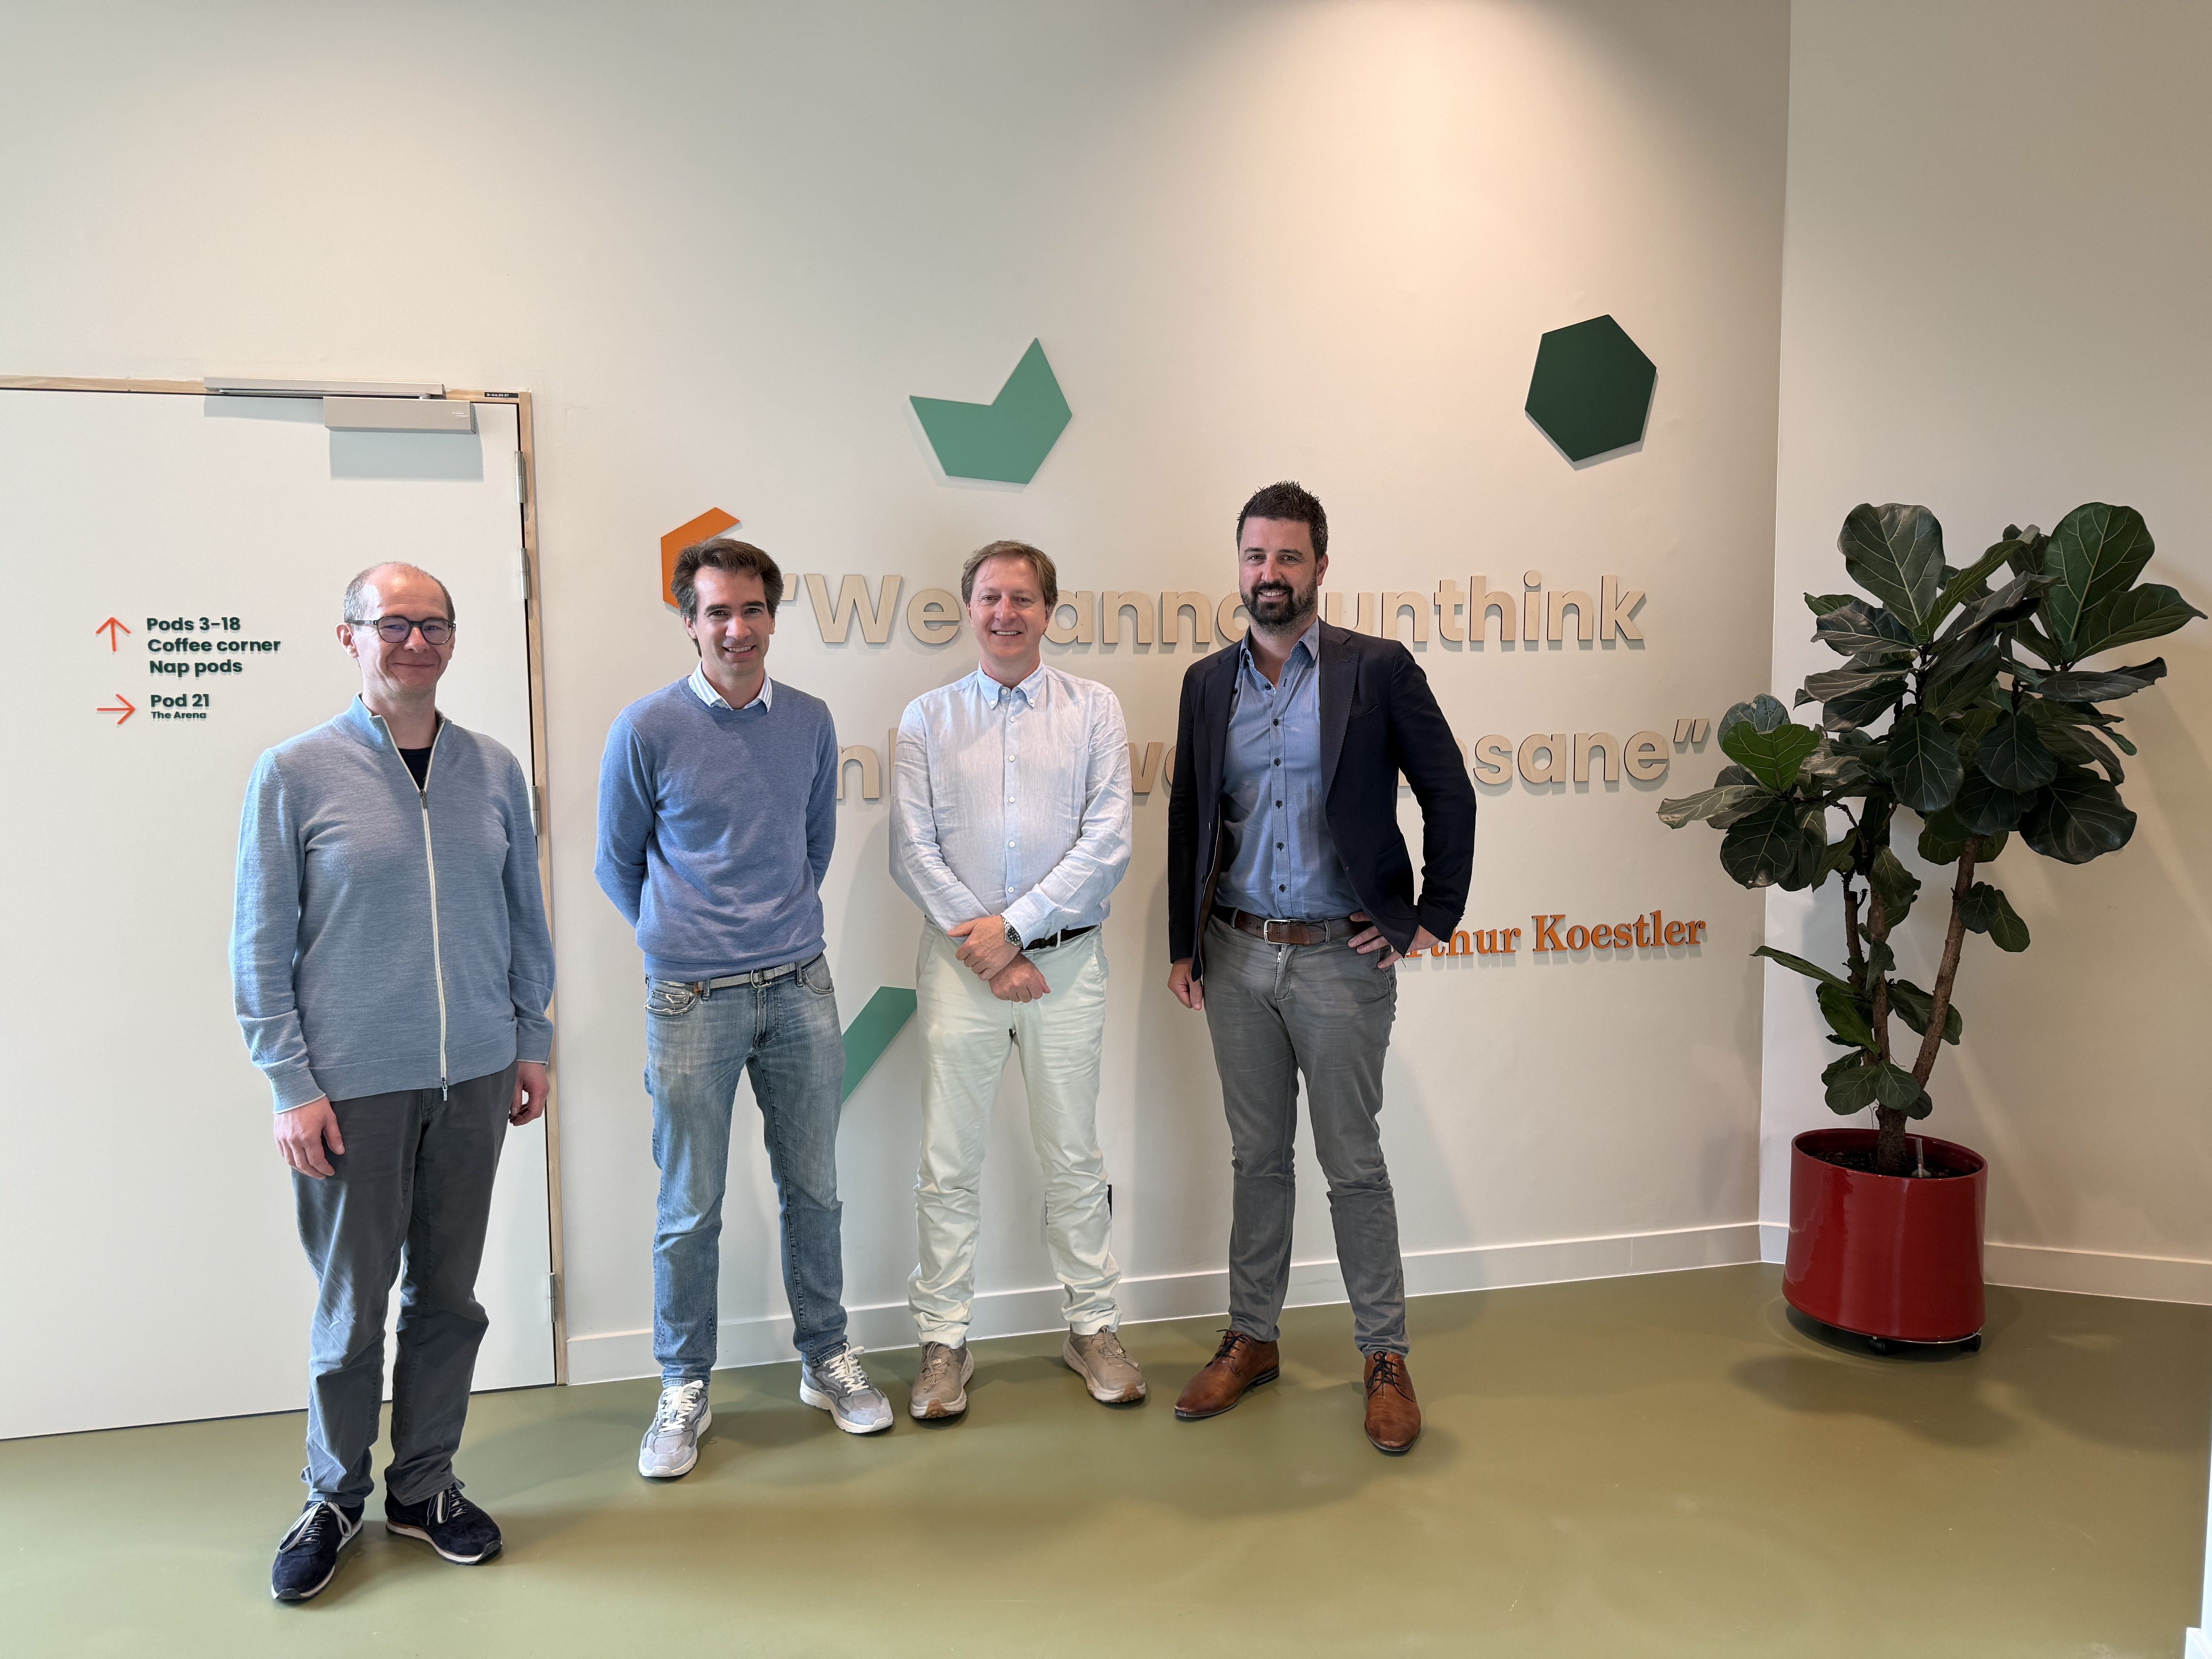
L’ensemble du parcours de préparation a duré environ un an et a entraîné des changements concrets. Les ordinateurs portables et les droits d’accès sont désormais gérés différemment. Les nouveaux appareils sont configurés selon des normes fixes et les collaborateurs ne peuvent plus installer eux-mêmes des logiciels. Des procédures claires ont également été établies pour les arrivées et les départs. Un nouveau collaborateur reçoit ainsi l’accès aux systèmes appropriés, tandis que cet accès est retiré lorsqu’il quitte l’entreprise. « Auparavant, on demandait simplement de créer un compte, pour ainsi dire », explique Kellens. « Aujourd’hui, nous disposons d’une traçabilité complète. Nous voyons qui a accès à quels outils et pouvons beaucoup mieux vérifier si une personne conserve un accès dont elle n’a plus besoin. Tout cela est désormais beaucoup plus structuré. »
Un regard indépendant #
Après la phase de préparation, il revenait à Vinçotte d’évaluer si Corporify répondait aux exigences de la norme ISO 27001. « Lors d’un audit, une organisation doit pouvoir démontrer que ce qui est décrit sur papier est réellement appliqué », explique Tom Meylaers, Division Director Business Assurance chez Vinçotte. « L’objectif de la certification est précisément qu’une partie indépendante vérifie si le système fonctionne et si la sécurité de l’information est structurellement intégrée dans l’organisation. »
Le choix de cette partie indépendante était également important pour Corporify. Avec des clients dans quinze pays, l’entreprise souhaitait délibérément collaborer avec un acteur reconnu. « Lorsque vous vous engagez dans un tel parcours, vous voulez que le certificat ait une réelle valeur pour vos clients », explique Van Borsel. « Il existe des parcours en ligne entièrement réalisés à distance, qui permettent d’être certifié très rapidement. Nous voulions un organisme que les grandes entreprises connaissent également. L’entité qui réalise l’audit détermine en partie la valeur du certificat. »
Lors de l’audit, Corporify a constaté à quel point Vinçotte travaillait en profondeur. « Vous commencez la journée en pensant être bien préparé, mais à la deuxième pause-café, vous en êtes déjà un peu moins certain », raconte Van Borsel en souriant. « Tout a été examiné en détail et les auditeurs ont posé des questions approfondies. C’était assez stressant, mais aussi très satisfaisant par la suite. Vous savez que vous n’avez pas obtenu le certificat sans effort. »
Le travail ne s’arrête pas au certificat #
L’obtention de la certification ISO 27001 ne signifie pas que le travail est terminé. Des audits périodiques permettent de vérifier si Corporify continue à respecter la norme. L’entreprise doit continuer à appliquer ses processus, à suivre les risques et à démontrer les améliorations mises en œuvre. « La certification n’est pas une photographie à un instant donné que l’on peut ensuite oublier », explique Meylaers. « Une organisation évolue, la technologie change et de nouveaux risques apparaissent. Il faut donc continuer à identifier les améliorations nécessaires. » Chez Corporify, cette démarche fait désormais partie du fonctionnement quotidien. Les incidents sont documentés, les droits d’accès sont régulièrement contrôlés et l’approche est adaptée si nécessaire. « Une grande partie des exigences d’ISO relève en réalité simplement de la bonne gouvernance », indique Van Borsel. « Mais dans une entreprise en croissance, certaines choses semblent toujours plus urgentes. Si personne ne vous oblige à les examiner, elles descendent facilement dans la liste des priorités. La certification garantit que ce n’est plus facultatif. »
Selon Vinçotte, c’est également là que réside la valeur plus large de la certification. « Un certificat ISO 27001 rend visible la manière dont une organisation aborde la sécurité de l’information », explique Coomans. « Vous pouvez affirmer que vous la gérez avec soin, mais un certificat montre également que votre approche a été évaluée de manière indépendante par rapport à la norme. » Van Borsel conseille donc aux autres entrepreneurs de ne pas attendre trop longtemps. « Si vous savez dès la création de votre entreprise que vous aurez un jour besoin d’un tel certificat, et que vous disposez du temps et des moyens nécessaires, commencez tôt. Vous pourrez ainsi structurer immédiatement vos processus en conséquence. Nous avons dû ensuite passer en revue toute notre organisation pour déterminer ce qui devait encore être adapté. Une fois que l’entreprise tourne à plein régime, il est beaucoup plus difficile de libérer du temps pour cela. »
Corporify est aujourd’hui présente dans quinze pays et souhaite poursuivre son développement international. Le certificat ISO 27001 constitue également un atout dans ce contexte. « Si nous poursuivons notre croissance en dehors de la Belgique, nous ne voulons pas devoir réexpliquer à chaque fois notre approche de la sécurité », conclut Kellens. « Une norme reconnue internationalement nous offre une base solide. »
En savoir plus sur la certification ISO 27001 ?
Vinçotte vous soutient à chaque étappe !
>> Visitez notre page Cybersecurité <<